La sanità è un settore critico
La direttiva NIS2 include il settore salute e rafforza responsabilità di governance, gestione del rischio, sicurezza della supply chain e notifica degli incidenti. In Italia è stata recepita dal D.Lgs. 138/2024; l’effettivo perimetro dipende da tipo di soggetto, dimensioni e criteri nazionali.
Le scadenze di notifica europee
Per i soggetti in perimetro, un incidente significativo richiede una prima allerta entro 24 ore, una notifica entro 72 ore e un rapporto finale entro un mese. Questi tempi sono incompatibili con un’organizzazione che scopre durante l’incidente chi possiede le credenziali o il numero del fornitore.
Il minimo operativo
- Inventario di dispositivi, software, account e fornitori.
- Autenticazione multifattore e privilegi minimi.
- Backup isolati e prove periodiche di ripristino.
- Piano di continuità utilizzabile anche senza rete.
- Contatti di emergenza stampati e aggiornati.
- Formazione contro phishing, furto credenziali e uso improprio dei dati.
- Clausole di sicurezza e notifica nei contratti ICT.
Un rischio clinico e organizzativo
Un attacco non produce solo perdita di dati: può bloccare agenda, referti, diagnostica, comunicazioni e accesso alla storia clinica. Per questo cybersecurity, continuità assistenziale e sicurezza del paziente devono essere pianificate insieme.
Da dove partire
Verificare formalmente l’eventuale inclusione nel perimetro NIS2, ma adottare comunque pratiche di cyber igiene. La resilienza è utile anche per le strutture non obbligate e migliora la capacità di rispondere a incidenti GDPR, guasti e indisponibilità dei fornitori.
Questo articolo ha finalità informativa e organizzativa. Non costituisce consulenza legale, clinica o regolatoria; l’applicabilità va verificata sul caso concreto con i professionisti competenti.
Provare il piano prima dell’incidente
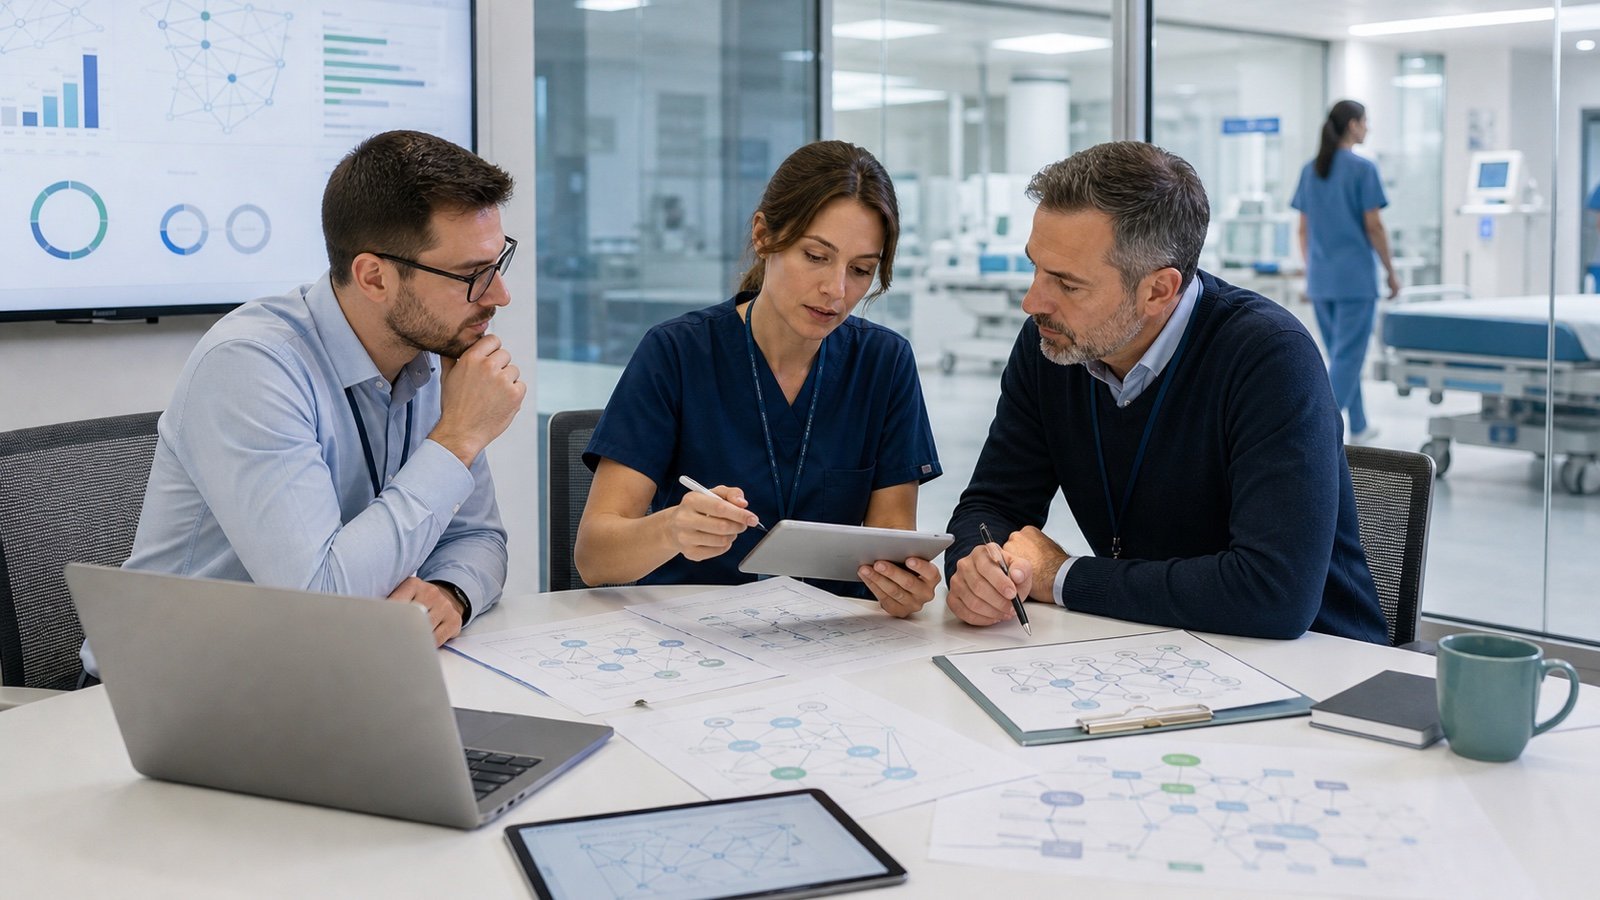
Un’esercitazione da tavolo può simulare l’indisponibilità contemporanea di agenda, posta elettronica e gestionale. Il team deve stabilire come identificare i pazienti attesi, come comunicare, quali attività possono proseguire, chi contatta i fornitori e chi valuta gli obblighi di notifica. L’esercizio mette in luce dipendenze e informazioni mancanti senza attendere un attacco reale.
I backup devono essere accompagnati da prove di ripristino con tempi misurati. Sapere che esiste una copia non equivale a sapere quando il servizio tornerà utilizzabile, quali dati saranno persi e come riconciliare le attività svolte durante il fermo. Anche numeri di emergenza, responsabilità e procedure alternative devono essere disponibili offline.
Domande frequenti
La NIS2 sostituisce gli obblighi GDPR?
No. I due quadri possono sovrapporsi, ma hanno presupposti e adempimenti distinti. Un incidente può richiedere valutazioni parallele.
La cybersecurity riguarda soltanto l’IT?
No. Agenda, accoglienza, attività cliniche, fornitori e continuità assistenziale dipendono da decisioni organizzative che coinvolgono direzione e operatori.